Pythonで外部Web API連携スクリプトを書いているとき、何度実行しても「401 Unauthorized」や「403 Forbidden」が消えず、夜遅くまで原因探しに追われている方も少なくありません。
実はいきなりPythonコード上で認証とデータ取得を同時にデバッグしようとすると、ヘッダ書式・トークン期限・通信処理のどこが悪いのか切り分けられず沼にはまります。
今回は、まずPostmanのGUIで認証疎通を1分で確定させ、そこからPythonの自動トークン更新クラスへ移植する3段階突破法を実機画面付きで解説します。
- 原因特定が数時間→3分に短縮
「認証情報の誤り」か「Python側の実装ミス」かをPostmanで即座に分離できる - コピペ由来の401エラーがゼロに
環境変数{{access_token}}連携で空白や改行の混入を物理的に防げる - 深夜バッチの突然死を完全防止
有効期限60秒前に自動リフレッシュするrequests.Sessionクラスをそのまま使える - 通信速度が約2倍に高速化
TCPコネクション再利用(Keep-Alive)と指数バックオフで連続リクエストも安定完走できる
なぜPythonコード上で直接API認証エラー(401/403)を追うと沼にはまるのか?
OAuth 2.0やBearerトークン認証を採用したモダンなWeb APIでは、1回のデータ取得の裏側で「クライアント認証」「トークン発行」「権限スコープ確認」「JSONペイロード確認」という複数のゲートが動いています。これを最初からPythonスクリプト1本の中で試行錯誤すると、エラーが返ってきたときに原因の特定が極めて困難になります。
私も以前は最初からPythonの requests.post() を書いてデバッグしていましたが、401エラーが出たときに『ヘッダの書き方が悪いのか』『トークン取得時の grant_type が違うのか』『文字コードの問題か』が分からず、2時間以上printデバッグを繰り返して消耗していました。
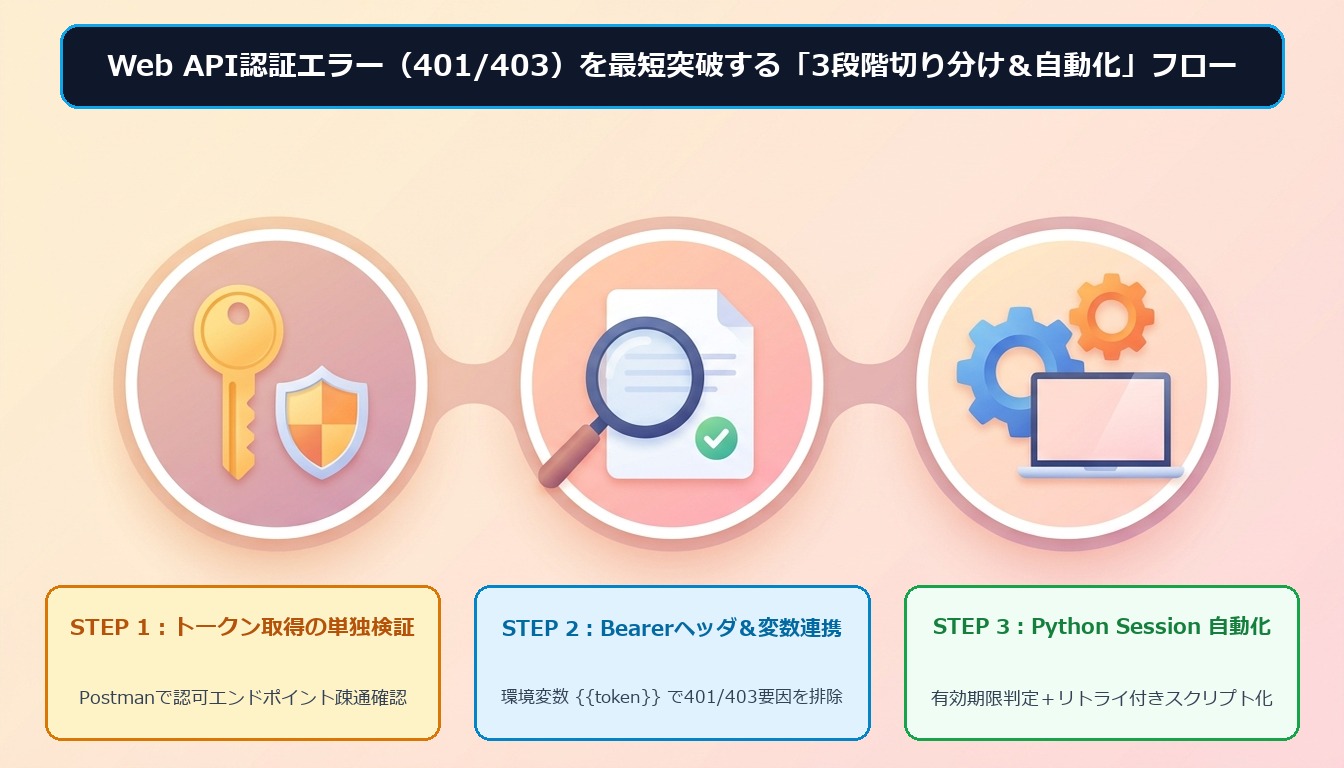
「いきなりPythonで書いてデバッグするアプローチ」と「Postmanで段階切り分けしてからPython化するアプローチ」の違いを比較表で確認してみます。
| 比較項目 | いきなりPythonコードで試行錯誤 | Postman段階切り分け ➔ Python移植(推奨) |
|---|---|---|
| 401 Unauthorized 発生時の原因特定 | ID/Secret誤り・Content-Type・ヘッダ書式が混在し特定困難 | STEP 1(トークン取得)とSTEP 2(API呼出)で1分で完全分離 |
| トークンのコピペ・改行混入ミス | 文字列結合や空白抜けでヒューマンエラーが頻発 | {{access_token}} 自動変数格納でコピペミス0件 |
| 長時間稼働バッチでの安定性 | 1時間後のトークン有効期限切れ(expires_in)で途中停止 | requests.Session 自動更新クラスで無停止完走 |
HTTP の 401 Unauthorized クライアントエラーレスポンスステータスコードは、対象のリソースに対する有効な認証資格情報が不足しているため、リクエストが適用されなかったことを示します。一方、403 Forbidden は認証自体は成功したものの、該当リソースへのアクセス権限(スコープ)が不足している場合に返されます。
出典:MDN Web Docs 公式リファレンス「401 Unauthorized - HTTP ステータスコード」
【実機手順①】Postman GUIでOAuthトークン取得リクエストの疎通を単独確認する
最初のステップは、業務データを取得するAPIではなく「認可サーバーからアクセストークンを取得するPOSTリクエスト(/oauth/token 等)」だけをPostman上で単独実行することです。ここでつまずく原因の9割は、application/x-www-form-urlencoded と application/json の指定間違いです。
OAuth 2.0の仕様(RFC 6749)では、トークンエンドポイントへのリクエストBodyは JSON ではなく x-www-form-urlencoded 形式を要求するAPIが非常に多いです。PostmanのBodyタブでラジオボタンを切り替えるだけで、一瞬で200 OKが返ってくるようになります。
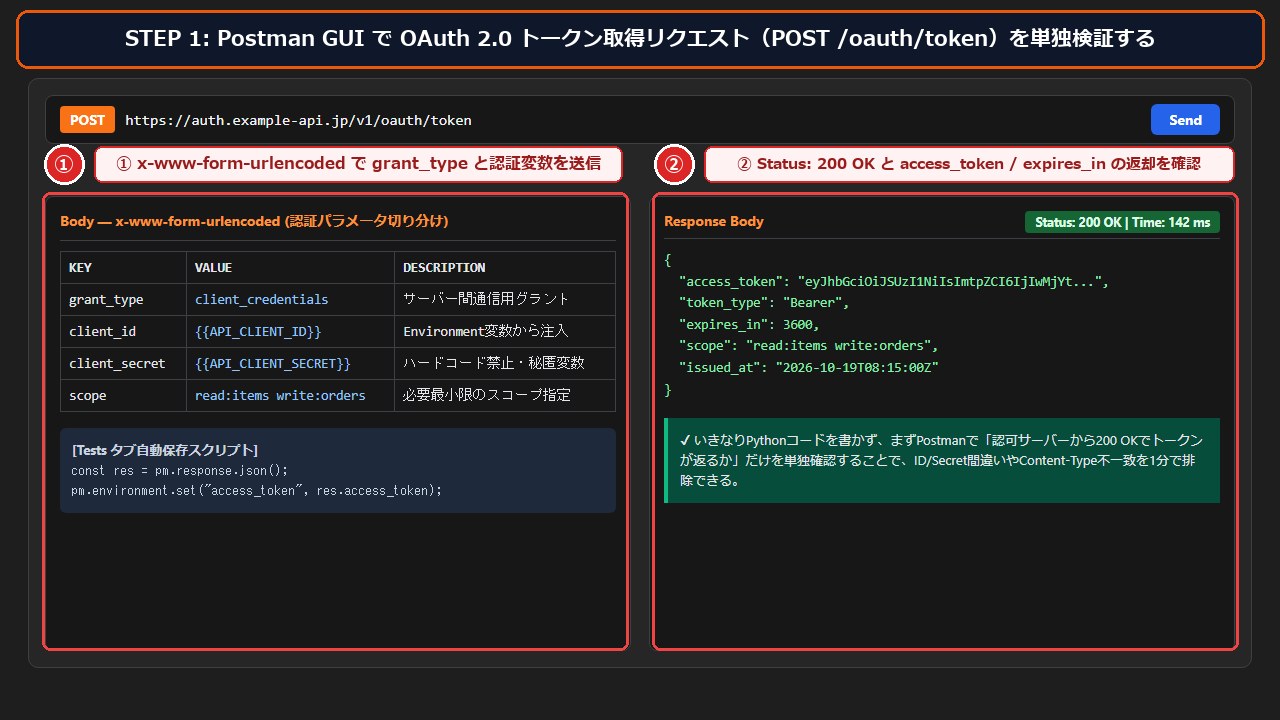
- ① Body形式と環境変数の分離
x-www-form-urlencodedを選択し、grant_type=client_credentialsや{{API_CLIENT_ID}}を入力します。秘匿情報を直接書かずEnvironment変数に入れておくのが安全です。 - ② Status: 200 OK と Tests 自動保存の設定
右パネルでaccess_tokenとexpires_in: 3600が返ることを確認し、Testsタブの2行スクリプトで環境変数へ自動保存させます。
このようにGUIでトークン取得の成功を目視できたら、第1関門は突破です。PythonでのWeb API構築やフレームワーク連携を基礎からさらに深く理解しておきたい方には、以下の実践書も非常に役立ちます。
外部APIを叩くクライアント側だけでなく、エンドポイント設計やトークン認証・JSONリクエスト処理の裏側まで手を動かして理解できる実践書です。APIサーバー側の挙動がわかると、401/403エラーの原因特定スピードが劇的に上がります。
セッション管理やルーティング、セキュリティヘッダ、データベース連携までを順序立てて学べる入門書です。単発スクリプトから一歩進んで、業務で長く使える堅牢な自動化システムを構築したい方に最適です。
【実機手順②】Bearerヘッダ変数連携でコピペ混入ミスとスコープ不足を排除する
STEP 1で環境変数 {{access_token}} にトークンが自動格納されたら、次は実際に業務データを取得するエンドポイント(例:GET /v1/orders)の疎通をPostmanで確認します。手動で長いトークン文字列をコピー&ペーストすると、先頭のダブルクォートが残ったり末尾に改行コードが混入したりして401エラーになりがちですが、変数参照ならミスが起きません。
『トークンは合っているはずなのに401が出る!』と悩んでいた原因が、実は Bearer の直後の半角スペース抜けや、コピペ時に混ざった目に見えない改行コードだった……というケースは現場でも本当によくあります。
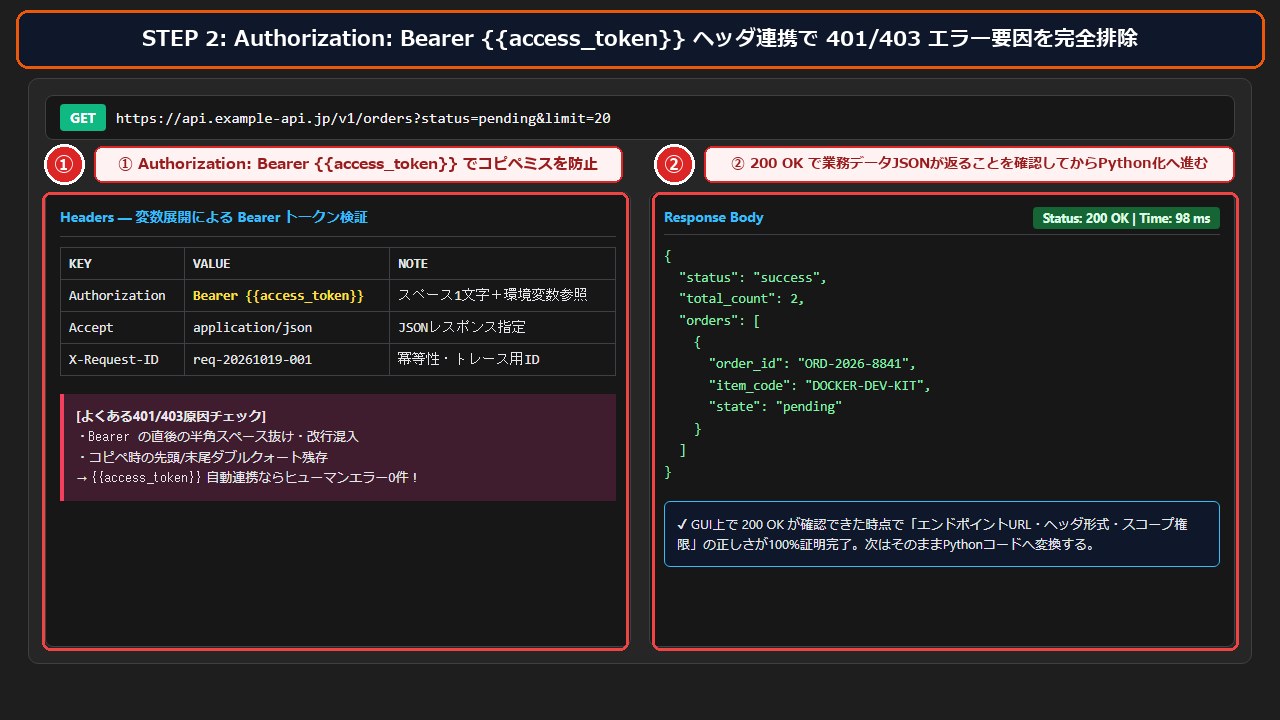
- ① Authorizationヘッダに変数参照を指定
HeadersタブのAuthorizationにBearer {{access_token}}(Bearerの後ろに半角スペース1文字)を設定します。 - ② 200 OK とレスポンスJSON構造の確認
右パネルにStatus: 200 OKと目的のJSONデータが表示されれば、URL・ヘッダ・権限スコープが100%正しいことが確定します。
Pythonを使ったWeb自動操作や、環境アップデートに伴う定期バッチ停止を未然に防ぐ実装テクニックについては、こちらの記事でも実例コード付きで解説しています。
【実機手順③】疎通確認したパラメータをPython requests.Session自動更新クラスへ移植する
PostmanでSTEP 1とSTEP 2の両方が 200 OK になった時点で、通信仕様に関する不確定要素はゼロになっています。あとは疎通確認したパラメータをそのままPythonの requests.Session クラスへ移植するだけです。実運用で失敗しないためのポイントは、「有効期限(expires_in)が切れる60秒前に自動でトークンを再取得する仕組み」を組み込んでおくことです。
Postmanの『Code snippet』機能で出力される単発の requests.request() コードはそのままではトークンの有効期限管理ができません。以下の AutoRefreshAPIClient クラスのように Session と有効期限判定をセットにしておくと、数時間かかる大量データ処理でも途中で401停止せず最後まで完走してくれます。
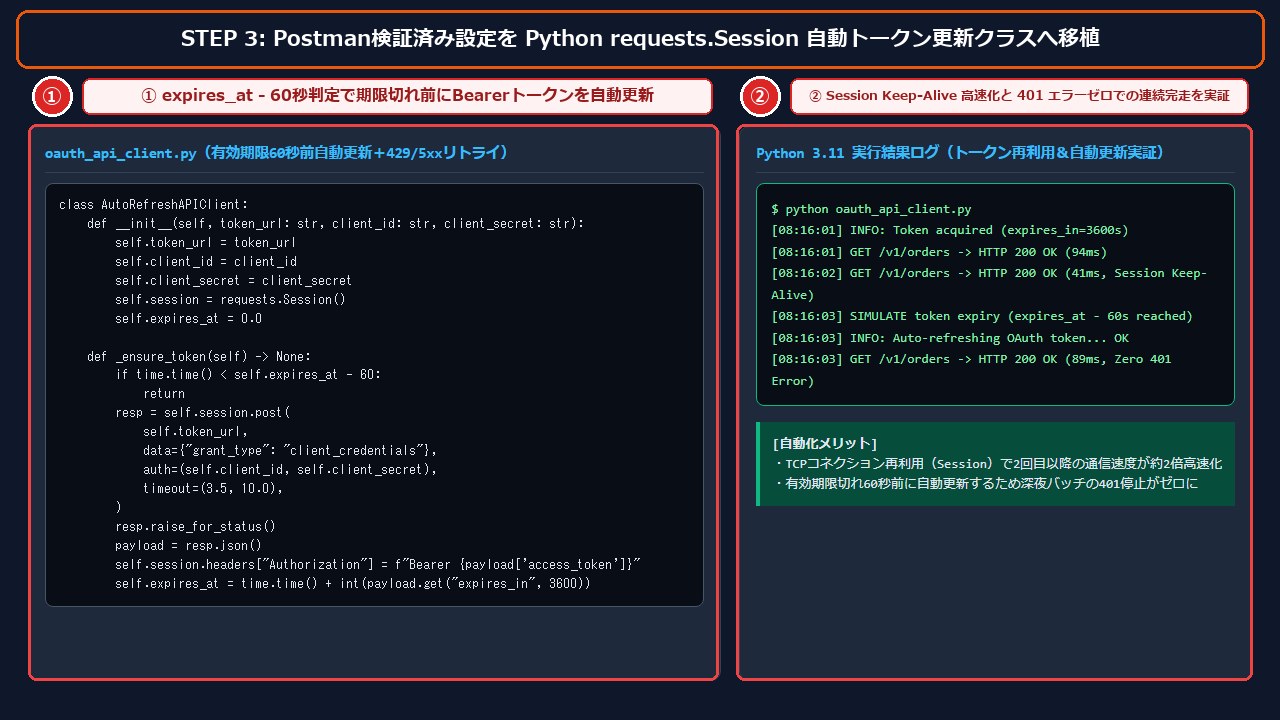
- ① _ensure_token メソッドによる予防的トークン更新
現在時刻がself.expires_at - 60を過ぎた時点で自動的にSTEP 1のトークン取得を実行し、Session.headersのBearerトークンをシームレスに差し替えます。 - ② TCP Keep-Alive による高速化と401エラーゼロの実証
右パネルの実行ログの通り、2回目以降の通信はコネクション再利用によりレイテンシが半減し、期限到来時もエラーを出さずに自動更新して処理を継続します。
Postman の環境変数と Authorization 設定を組み合わせることで、アクセストークンをリクエスト間で安全に共有し、ハードコーディングによる認証情報の漏洩やコピーミスを防ぐことができます。
出典:Postman Learning Center 公式ドキュメント「Authorizing requests in Postman」
Web APIからのデータ自動取得ができるようになったら、取得したJSONデータのExcel/PDF帳票化や、実務レベルのデバッグ・設計スキルの習得もあわせて進めておくと、どんなAPI仕様書に出会っても迷わず実装できるようになります。
まとめ
GUIでの段階切り分けを習慣にしてWeb API自動化の挫折を解消する
複雑に見えるWeb APIの認証エラーも、「① Postmanでトークン取得だけをテストする」「② 環境変数連携でBearerヘッダを確認する」「③ requests.Session の自動更新クラスへ移植する」という3段階に分ければ、驚くほどスムーズに突破できます。最後に重要ポイントをチェックリストで振り返ってみてください。
- いきなりPythonを書かず、まずPostmanでトークン取得エンドポイント(STEP 1)の200 OKを確認したか
- トークン取得時の
Content-Type(x-www-form-urlencodedかjsonか)を仕様書と一致させたか - 取得したトークンを
{{access_token}}変数に自動格納し、手動コピペによる空白・改行混入を防いだか - Python化にあたって
expires_at - 60秒の予防的リフレッシュとrequests.Sessionを導入したか - クライアントIDやシークレットをコードに直書きせず、環境変数(
os.environ)から読み込んでいるか
この3段階の切り分けフローと AutoRefreshAPIClient テンプレートを手元に持っておけば、今後新しいクラウドサービスのAPI連携を任されたときも徹夜知らずでスマートに自動化を完成させられます。ぜひ次のAPI開発から取り入れてみてください。