Yahoo!メールに「えきねっと(JRE POINT連携)」「【国税庁e-Tax】」「ANA」「iCloud+」といった重要そうなメールが届き、本物か詐欺か迷うことがあります。
実は「1. 左端のブランドアイコン」「2. Fromの『@』より後ろ」「3. 認証情報のドメイン名」の3点を見るだけで、専門知識がなくてもすぐに偽物を見分けられます。実際の画面で確認手順を解説します。
わたしのYahoo!メールにも、『えきねっと』から『5,872 JRE POINTが失効します』というメールが受信箱に届きました!差出人名が漢字で『えきねっと』になっていて一瞬ドキッとしましたが、アドレスの『@』の後ろを見たら『ksrose.com』という全く関係ない名前になっていて偽物だと気づけました。知識がない方でも一発で見抜けるコツをまとめました!
この記事でできるようになること|フィッシング詐欺メールを確実に見破る3つのゴール
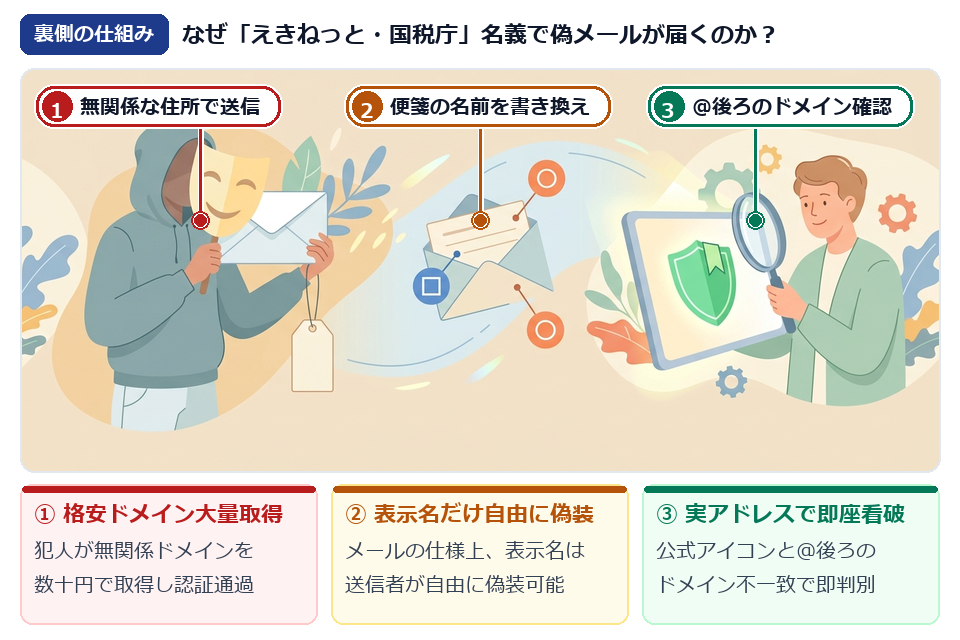
まずは「なぜ犯人は『えきねっと』や『国税庁』の名前を使って私たちの受信箱にメールを届けられるのか?」というインターネットの裏側の仕組みと、3つの基本用語を整理します。
そもそも「ドメイン」や「SPF・DKIM・DMARC」とは?3つの基本用語を30秒で整理
難しいパソコン用語を覚える必要はありません。見分けるために知っておくとずっと役に立つ3つの言葉の意味だけを、手紙の例えで30秒で確認しておきます。
ドメインとは、メールアドレスの「@(アットマーク)より後ろ」や、WebサイトURLの「最初の /(スラッシュ)より前」に書かれている「インターネット上の世界に1つだけの住所(会社名札)」のことです。
たとえば本物の「えきねっと」なら eki-net.com、国税庁なら nta.go.jp と決まっており、赤の他人が同じ住所を使うことはできません。
送信元表示名とは、メールの画面に大きく表示される「差出人の名前(例:えきねっと や 【国税庁e-Tax】)」のことです。メールの仕組み上、この表示名(便箋に書く名前)は送信者が自由に設定できるため、犯人が名前だけを書き換えて送ってくる偽装手口が多発しています。
SPFとは、DKIM・DMARCと並んで届いたメールが「本当にそのドメイン(住所)の持ち主から送られたものか」を検査するデジタル身分証明書(送信ドメイン認証技術)のことです。
ただし重要な注意点として、犯人が「自分で買った別ドメイン(例:ksrose.com)」に自分で証明書を設定して送ってきた場合、認証結果自体は「PASS(合格)」と表示されるため、「どこのドメインとしてPASSしているか」を確認する必要があります。
【これと同じメールが来たら詐欺!】現在出回っているフィッシングメールの実物リスト(件名・差出人・本文)
「いま自分のYahoo!メールに届いているこのメールは本物?偽物?」と検索してこの記事にたどり着いた方のために、実際に届いているフィッシング詐欺メールの「差出人(From)」「件名(タイトル)」「本文の文面」をそのまま掲載します。お手元のメールと同じ文言があれば、フィッシング詐欺ですので絶対にURLを開かないでください。
- 表示されるFrom(差出人)
えきねっと <no-reply@ksrose.com>/えきねっと(JR東日本)/えきねっと事務局 - 件名(メールタイトル)
JRE POINTとのサービス連携再設定のお願い/JRE POINTとのサービス連携の再設定のお願い/JRE POINTとのデータ連携の再設定のお願い - 記載されている偽URL(絶対に開かないでください)
https://update-ekinet.help/member-wb-Login
この度は、お客様のアカウントにつきまして、最後にログイン(またはご登録情報の更新)をした日より起算して2年経過していることを確認いたしました。
これに伴い、会員規約に基づき「えきねっと」と「JRE POINT」のサービス連携を解除された状態となっております。
■ データ連携の再設定が完了するまで、以下ポイントの付与を一時的に保留しております。
対象ポイント:5,872 JRE POINT / お手続き期限:2026年10月10日まで
※お手続き期限を過ぎますとポイントが失効いたします。失効後の再付与や復元にはご対応いたしかねます。
【STEP 1】下記のURLよりマイページへログインし、お手続きページへお進みください。
【STEP 2】画面の案内に従って、登録情報の更新を完了させてください。
※安全なお取引のため、クレジットカード情報の更新時に3Dセキュア(本人認証サービス)の入力をお願いする場合がございます。
- 【 国税庁e-Tax 】/ 国税庁
【 国 税 庁 】口座名義の相違に関する重要なお知らせ/【重要】過納分の税金について還付手続きのご案内がございます/【重要】税金の納付遅延により延滞税が発生しております/【e-Tax】還付金の再振込に関するお知らせがメッセージボックスに届いています/【未払い税金のお知らせ】令和7年分 所得税ご納付のお願い - 【 楽天ペイ 】/ 楽天ペイ システム通知
【 楽天ペイ 】ご注文の不具合についてのお詫びとご返金のお知らせ/【重要】アカウント保護アプリの導入をお願いします― 実際の受信件名記録。 - ANA / ANAマイレージクラブ
【重要なお知らせ】まもなく失効:ANAマイレージポイント有効期限のご案内 - iCloud + / iCloud + ストレージ
iCloud+ サブスクリプションを更新できませんでした/iCloud+請求についてのお知らせ - saisoncard / 【 Amazon.co.jp 】
saisoncard【重要】永久不滅ポイントの有効期限が迫っております/【再配達】お受け取りの準備をお願いします― 実際の受信件名記録。
『自分のパソコンやスマホに今届いたメールと一字一句同じ件名が載っている!』と安心していただけるよう、実際の迷惑メールフォルダと受信箱に届いた文面をそのまま掲載しました。もし同じ文面が届いていたら、絶対にリンクを押さずにそのままゴミ箱へ捨てて大丈夫ですよ!
これらのフィッシングメールに騙されないための3つの確認レベル(3パターン4列比較表)です。なお、「メール内のリンクは一切クリックせず、常にスマートフォンの公式アプリや事前に登録したブラウザのブックマークからしかログインしない習慣が徹底できている方」は、メールのヘッダーを細かく解析しなくても被害を防ぐことができます。
【STEP 1】メールを開く前に見抜く!受信箱の「左端ブランドアイコン」と「深夜の送信時刻」
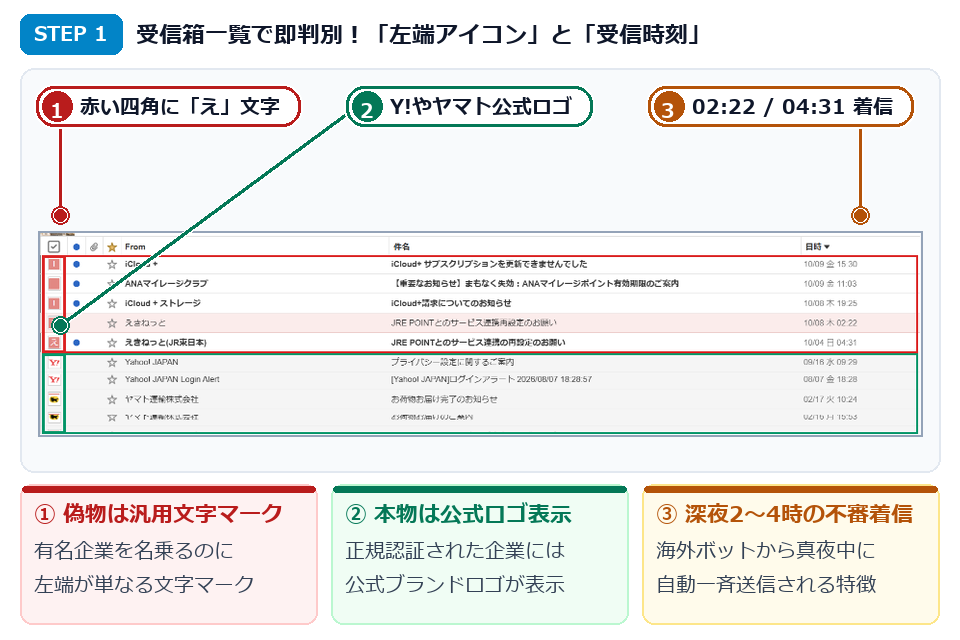
実はYahoo!メールでは、メール本文を開く前の「受信箱一覧」の画面だけでも、本物と偽物を見分ける大きなヒントが2つ出ています。実際の受信箱画面で比較してみます。
- 見分けポイント①:左端のマークが「公式の企業ロゴ」か「ただの四角い1文字」かを見る
Yahoo!メールには、正規の送信ドメイン認証(DMARC/BIMI)をクリアした公式企業メールに対して、左端に企業の公式ロゴマーク(ブランドアイコン:たとえばYahoo! JAPANの『Y!』ロゴや、ヤマト運輸の『クロネコマーク』など)を表示する機能を搭載。一方、受信箱に紛れ込んだ偽物の『えきねっと』『ANAマイレージクラブ』『iCloud+』は、左端がすべて「赤い四角に『え』『A』『i』と書かれただけの汎用頭文字アイコン」で表示。 - 見分けポイント②:メールが届いた時間が「深夜2時〜早朝5時」になっていないか見る
上の画面の右端(日時欄)では、偽物のえきねっとメールが10/08 木 02:22や10/04 日 04:31という真夜中に着信。日本の鉄道会社や官公庁がポイント失効通知を深夜2時や朝4時に送信することは通常なく、海外の自動送信プログラム(ボット)から時差の関係で深夜に一斉送信されている典型的な兆候。
受信箱で並べて見ると一目瞭然ですよね!本物のヤマト運輸やYahoo!からのメールには左端にちゃんとクロネコマークやY!マークがついているのに、偽物のえきねっとや国税庁は全部『ただの四角い文字アイコン』なんです。まずはここを見る癖をつけるだけで、怪しいメールにすぐ気づけます!
【STEP 2】開いた画面で確定させる!「Fromの@後ろ」「偽URL」「このメールの認証情報」の見方
もしメールを開いてしまっても、本文の中の青いURLリンクさえクリックしなければ被害には遭いません。メールを開いた画面では、以下の3箇所を順番に確認してください。
- ① 「From」の漢字の名前ではなく、すぐ下の「
< >の中の@より後ろ」を見る
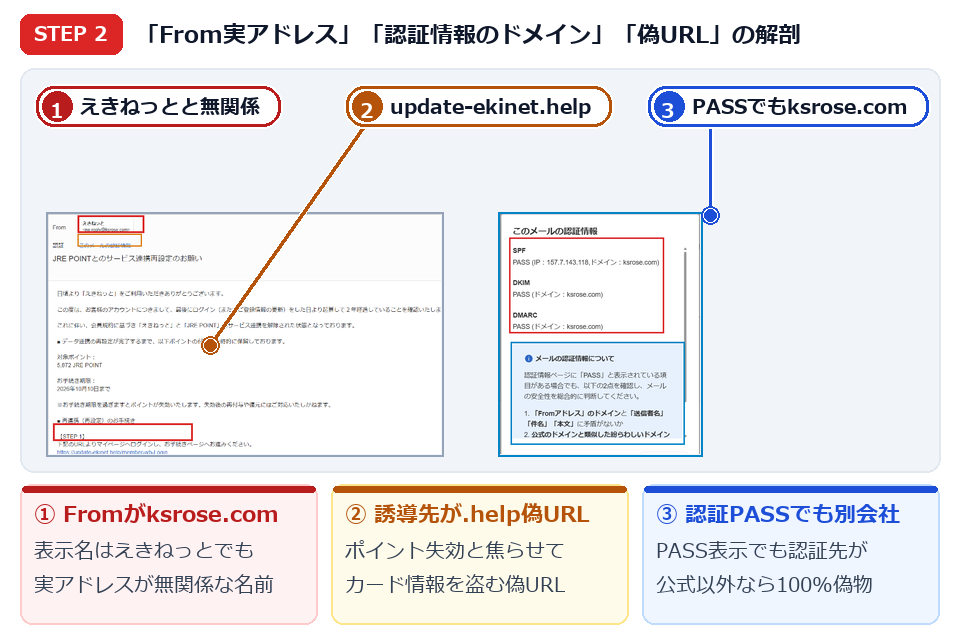
画面左上の「From」上段にはえきねっとと記載されているものの、その直下には小さく<no-reply@ksrose.com>と表示。本物のえきねっと公式ドメイン(eki-net.com)とは無関係なksrose.comが使われており、この時点で偽物と確定。 - ② 「このメールの認証情報」をクリックし、『PASS』の文字だけで騙されずに「ドメイン名」を見る
Fromの下にある青い文字このメールの認証情報を開いた小窓には、SPF: PASS (ドメイン: ksrose.com)、DKIM: PASS (ドメイン: ksrose.com)、DMARC: PASS (ドメイン: ksrose.com)とすべて「PASS」と表示。
これは「犯人が自分で取得した ksrose.com というドメインからの送信に相違ない」という技術上のPASSであり、JR東日本のえきねっと本物である証明にはならず、小窓下部の青枠でもYahoo!メール公式が「Fromアドレスのドメインと送信者名・件名・本文の矛盾確認」を明記。 - ③ 本文のURLリンク(
https://update-ekinet.help/...)の末尾と「3Dセキュア要求」を見る
本文【STEP 1】のURLhttps://update-ekinet.help/member-wb-Loginは、ekinetの文字列で本物らしく見せかけつつ、最初のスラッシュ/直前が.helpという見慣れない海外格安ドメイン。末尾で「クレジットカード情報の更新時に3Dセキュアの入力をお願いする」と誘導し、ポイント失効の焦りを利用してカード番号と認証コードまで盗み取る手口。
Yahoo!メールの公式ヘルプページ(認証情報に関する警告について)でも、「送信ドメイン認証(SPF/DKIM/DMARC)がPASSになっていても、悪質なメールの可能性はある」として以下の2点を確認するよう公式に案内されています。
📖 公式ガイドラインの要点(Yahoo!メールヘルプ『認証情報に関する警告について』より要旨整理)
認証が成功(PASS)していても、送信ドメイン認証はドメイン自体の安全性やメールの内容を保証するものではありません。1.「FromアドレスやDKIMのドメイン」と「送信者名・件名・本文」に矛盾がないか、2.公式のドメインと1文字変えたり文字列を追加した「紛らわしいドメイン」で装っていないかの2点を必ず確認し、判断がつかない場合はメール内のリンクにはアクセスせず公式ウェブサイトから確認してください。
出典:Yahoo!メールヘルプ - 認証情報に関する警告について (H000013633)
Yahoo!メールの『このメールの認証情報』を開いたときに『SPF: PASS、DKIM: PASS、DMARC: PASS』と並んでいると、普通は『よかった、本物だ!』と信じてしまいますよね。でもその横のカッコに『ドメイン: ksrose.com』と書いてあったらアウト!この見方を知っているだけで、巧妙な偽メールも一発で見破れます。
万が一メールやSMS内の怪しいリンクをタップしてしまっても、AI検知エンジンがフィッシング詐欺サイトへの接続を入り口で自動的にブロックし、クレジットカード情報やパスワードの流出を未然に防ぎます。
外出先のWi-Fiや自宅ネットワークの通信を強力に暗号化するだけでなく、既知のフィッシング詐欺ドメインやマルウェア配布サイトへのアクセスを通信レベルで遮断する脅威対策機能を備えています。
【STEP 3】国税庁・楽天ペイ等の大量迷惑メールもまとめて防ぐ「3つの対策」
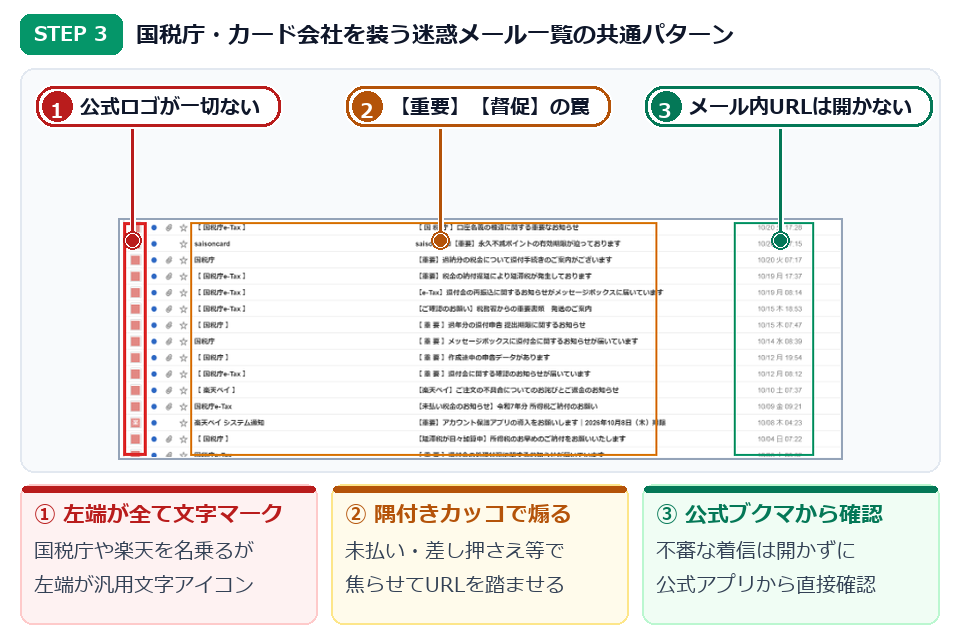
迷惑メールフォルダーや受信箱を見てみると、「えきねっと」以外にも「【国税庁e-Tax】」「【楽天ペイ】」「【Amazon.co.jp】」「ANA」といった偽メールが毎日のように届いています。これらに騙されないための3つの対策を仕上げに整えておきます。
- 対策①:「メールの中のURLからはログインしない(公式アプリ・ブックマーク専用)」を家族のルールにする
どれほど巧妙な偽メールが届いても、「ポイント失効や未払いのお知らせが来たら、メールのURLは押さず、スマホの公式アプリやブラウザのお気に入り(ブックマーク)から開いてマイページを見る」というルール徹底により偽サイト誘導を完全遮断。本物の重要連絡であれば、公式アプリ内のマイページお知らせ欄に必ず同一通知を掲載。 - 対策②:Yahoo!メールの「迷惑メール報告」と「セーフティアドレス(サブアドレス)」で流出元を遮断する
受信箱にすり抜けた偽メールは上部の「迷惑メール」ボタンで報告し、Yahoo!メールのフィルター学習による同一パターンの自動排除を促進。ネット通販や懸賞サイトには本来のアドレスではなく「セーフティアドレス(無料で最大10個作成可能なサブアドレス)」を登録し、万一の漏洩時も該当サブアドレスの削除のみで迷惑メールを遮断。 - 対策③:パスキー(生体認証)設定とフィッシング遮断機能つきセキュリティソフトで二重に守る
Yahoo! JAPAN IDや主要サービスへの「パスキー(指紋・顔認証ログイン)」設定により、偽ドメイン(update-ekinet.help等)での認証情報作動・窃取を物理的に防止。さらにスマートフォンやPCへのフィッシング詐欺サイト遮断機能つきセキュリティソフト導入により、家族が誤ってリンクをタップした際も入口で自動ブロック。
以前公開した「月額ゼロで安心!スマートホームセキュリティの正しい選び方と自前防犯ロードマップ」や「中学生のスマホデビューはいつが最適?親子でトラブルを回避する事前準備とルール決めの極意」でも、家族みんなで分かりやすい防犯ルールを共有することの大切さをお話ししましたが、フィッシングメール対策も『1.左端アイコン、2.@の後ろ、3.メールのURLは押さずにアプリから開く!』の3つをリビングで共有しておくだけで、家族全員が安心してネットを使えるようになりますよ!
専門用語を知らない子どもやシニア世代の家族にも、「なぜ偽物のメールが届くのか」「怪しい画面が出たときにどう行動すべきか」をイラスト付きで分かりやすく共有できるネット防犯の入門書です。

メールが相手に届くまでの裏側の仕組みや、IPアドレス・ドメイン・ファイアウォールがどのように不正通信をフィルタリングしているのかを、豊富な図解で基礎から体系的に理解できる一冊です。
まとめ|「表示名」ではなく「@の後ろ」と「認証情報のドメイン」を見ればもう迷わない
Yahoo!メールに届くフィッシング詐欺メールを見破るポイントと、裏側の仕組みを振り返りました。
- 受信箱での見分け方
本物の大企業メールには左端に「公式ブランドアイコン(ロゴ)」がつくが、偽物はただの「四角い1文字アイコン」で深夜・早朝に届くことが多い - 開いた画面での決定打
差出人名が「えきねっと」でも、Fromのカッコ内が@ksrose.comのように別ドメインになっていれば偽物 - 「このメールの認証情報」の正しい見方
SPF/DKIM/DMARCが「PASS」でも安心せず、PASSの横に書かれたドメイン名が公式ドメインと一致しているかを必ず確認する - 日頃の安全な習慣
メール内のURLはクリックせず、公式アプリや事前登録したブックマークからアクセスする
『認証情報が全部PASSになっているのに偽物!?』という裏側の仕組みは、一度知ってしまえば『なんだ、犯人が自分で取った別の住所(ksrose.com)でPASSしているだけか!』とスッキリ納得できますよね。ぜひ今日、受信箱に来ている怪しいメールの『Fromの@の後ろ』と『このメールの認証情報』を覗いてみてください。もう二度と偽メールにヒヤッとさせられなくなるはずです!
あわせて、自宅のネットワークと暮らしを守るスマート防犯設計や、家族のスマホルール作りの記事もぜひ参考にしてください。
家族みんなで実践できるデジタル防犯・スマートホーム連携の具体的な設定手順をわかりやすく解説しています。
家庭内のスマホ・ネット利用ルールを無理なく仕組み化し、トラブルを未然に防ぐ実践ガイドです。