スマートフォンのSMS(ショートメッセージ)に「お荷物のお届けにあがりましたが不在のため持ち帰りました」「口座の利用を一時停止しました」という通知が届き、なぜ自分の携帯番号が知られたのか不安になることがあります。
さらに怖いのが、別サイトから漏れたパスワードで自動ログインを試す「リスト型攻撃」です。今回は犯人が番号と暗証番号を知る裏側の仕組みと、家族を守る3つの設定手順を解説します。
わたしのスマホにも、ちょうどネット通販で荷物を頼んだ翌日に『お荷物をお預かりしています。下記URLより再配達をご依頼ください』というSMSが届いて、思わず指がタップしかけたことがあります!実はこれ、犯人がわたしの買い物を知っていたわけではなく、機械で携帯番号を順番に総当たり送信していただけだと知ってゾッとしました。
この記事でできるようになること|SMS詐欺とパスワードリスト型攻撃からスマホと口座を守る3つのゴール
まずは、スマートフォンのSMSを入り口にした詐欺と、パスワードの使い回しを狙う攻撃がどのように行われているのか、全体像と3つの基本用語を整理します。
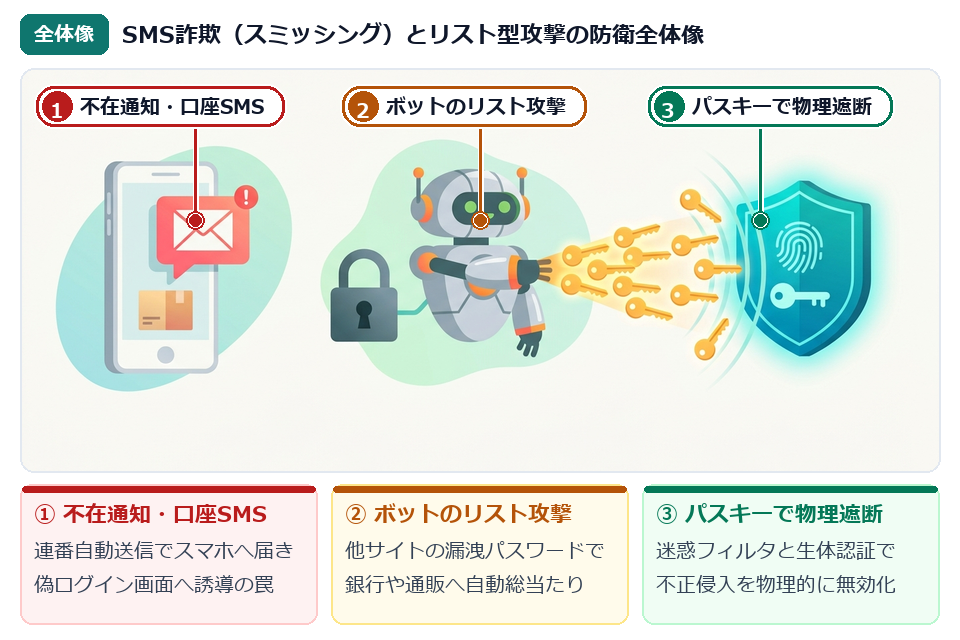
そもそも「スミッシング」「リスト型攻撃」「パスキー」とは?3つの基本用語を30秒で整理
ニュースや携帯会社の注意喚起でよく見かける3つの言葉の意味を、身近な例えで30秒で確認しておきます。
スミッシングとは、「SMS(ショートメッセージサービス)」と「フィッシング(詐欺)」を組み合わせた言葉で、「携帯番号宛てに宅配便の不在通知や銀行・通信会社の警告を装ったメッセージを送り、偽サイトへ誘導して暗証番号やクレジットカード情報を盗み取る手口」のことです。
メールよりも普段の連絡手段として開封率が高いため、世代を問わず被害が多発しています。
リスト型攻撃とは、犯人が別のWebサイトなどから不正に入手した「ID(メールアドレスや電話番号)とパスワードのペア一覧表(リスト)」を自動プログラム(ボット)に読み込ませ、「同じパスワードを使い回していないか、銀行・ネット通販・SNSなどの他社サイトへ片っ端から機械的にログインを試行する攻撃」のことです。
たとえ銀行側のセキュリティが堅牢でも、自分が他のサイトと同じパスワードを設定していると正面から突破されてしまいます。
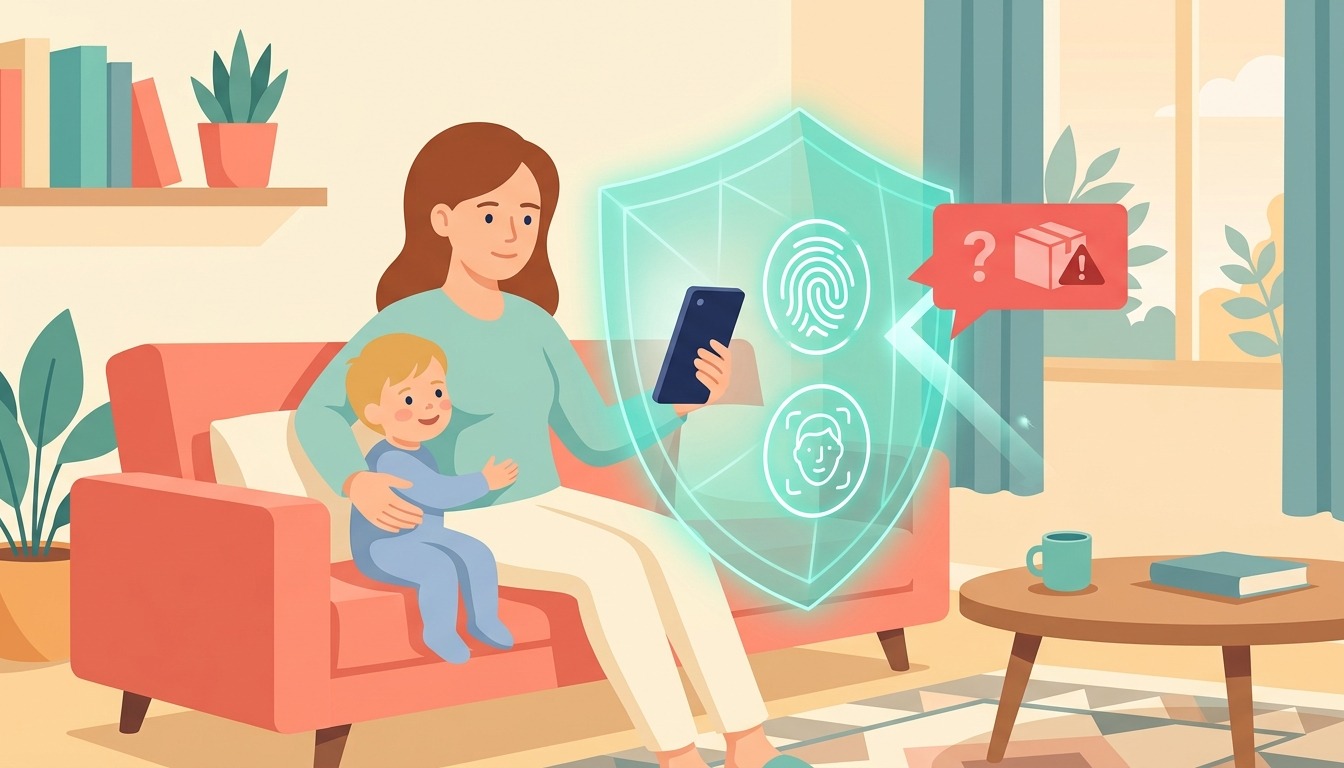
パスキーとは、文字列のパスワードを入力する代わりに、手元のスマートフォンやパソコンの「指紋認証や顔認証(暗号鍵ペア)」を使って安全にログインする次世代の認証技術のことです。
パスキーは本物の公式ドメイン(正規サイト)でしか反応しない仕組みになっているため、偽サイトでの入力盗み取り(スミッシング)も、遠隔ボットによるリスト型攻撃もまとめて無効化できます。
『スミッシング』や『リスト型攻撃』と聞くと難しく感じますが、要するに『スマホへ偽物の不在通知を送って入力させる手口』と『他から漏れたパスワードをロボットが片っ端から試す手口』の2つです。どちらも『パスキー(指紋・顔認証)』にしておけばまとめて防げるのが心強いポイントです!
なぜ犯人は「あなたの携帯番号」と「パスワード」を知っているのか?2つの裏側構造
「誰にも教えていない携帯番号になぜSMSが来るのか?」「なぜログインされたのか?」という疑問を解くため、犯行グループが使っている2つの自動化システムを解剖します。
裏側①:携帯番号は「090/080/070+8桁の連番」で機械的に総当たり送信されている
不審なSMSが届いたからといって、必ずしもあなたの名前と電話番号がセットで流出したとは限りません。日本の携帯電話番号は構造がシンプルであるため、犯人は自動送信システム(オートダイヤラー)を使って無差別に送りつけています。
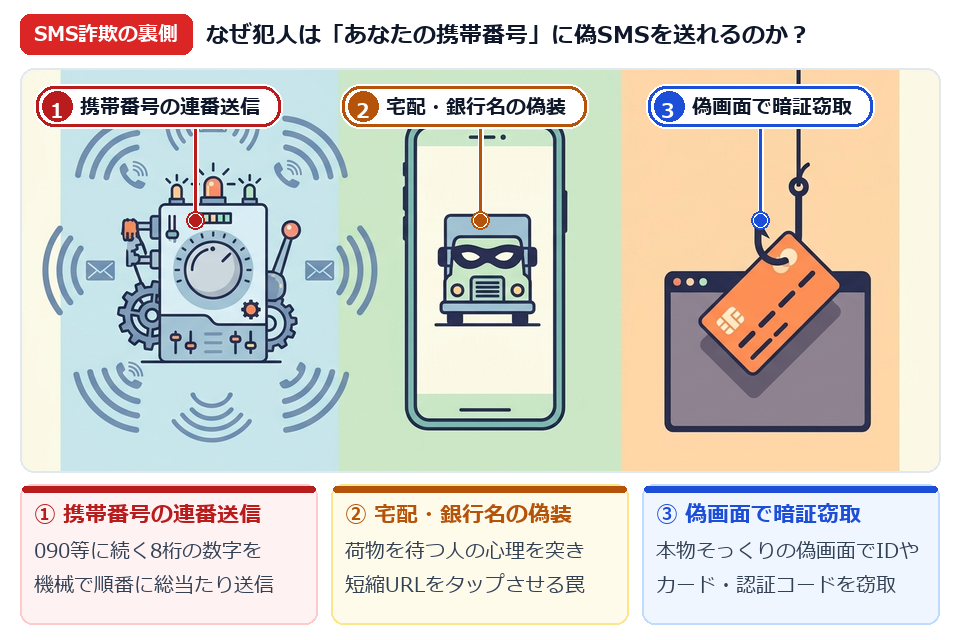
- 仕組み①:090/080/070に続く「8桁の数字」はプログラムで簡単に全通り生成できる
複雑な英数字が混ざるメールアドレスと異なり、携帯番号は090-XXXX-XXXXのような数字のみの組み合わせ。犯行グループは海外のSMS配信ゲートウェイや不正アプリに感染した端末群を悪用し、連番で1日に何十万件ものSMSを機械的に一斉送信 - 仕組み②:「宅配便の不在通知」や「銀行・料金未払い」は誰でも当たる確率が高い網掛けテーマ
1万人に「荷物を持ち帰りました」と送れば、その日にたまたまネット通販の到着を待っている数百人が「自分の荷物のことだ!」と誤認。さらに海外経路のSMSでは発信者番号表示(Sender ID)を偽装し、本物の銀行や携帯会社の過去のスレッド内に紛れ込ませる手口も存在
お客様宛にお荷物のお届けにあがりましたが不在の為持ち帰りました。下記よりご確認ください。https://...【住所不備のお知らせ】お荷物の配送先住所が確認できませんでした。再配達の手続きをお願いいたします。【重要】お客様の口座(またはカード)に不正利用の可能性があるため、利用を一時制限いたしました。本人確認をお願いします。【最終通知】ご利用料金のお支払いが確認できておりません。本日中に手続きがない場合、回線(給水)を停止します。裏側②:1つのサイトから漏れたパスワードを毎秒数百件で試す「リスト型攻撃」の恐怖
SMSのリンクを踏んでいなくてもアカウントが乗っ取られる最大の原因が、パスワードの使い回しを狙った「リスト型攻撃(クレデンシャルスタッフィング)」です。
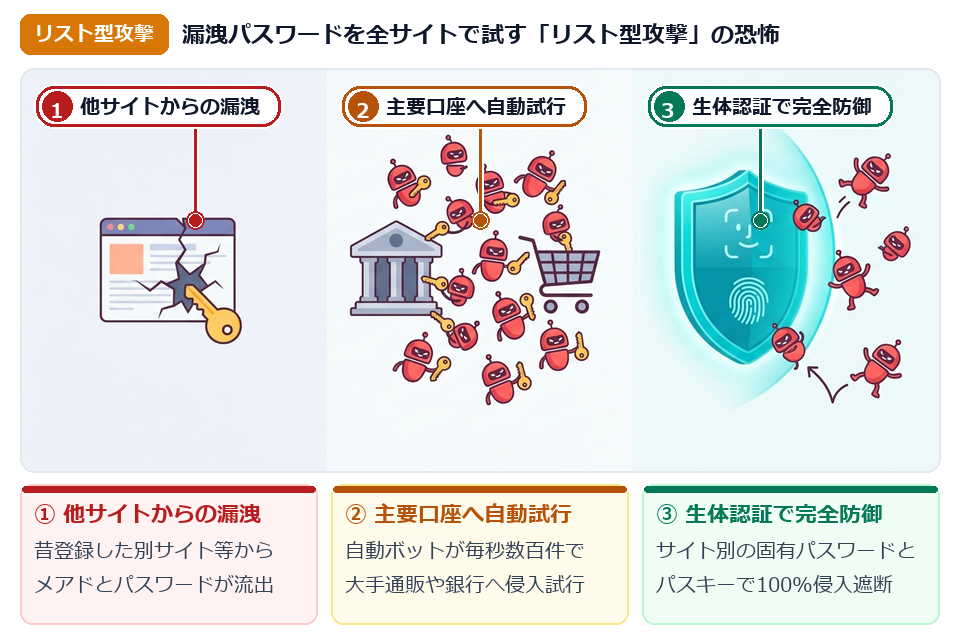
- 何年も前に登録した小規模サイトやアプリからの漏洩データが「名簿」になる
自分が忘れているような昔の懸賞サイトや小規模サービスがサイバー攻撃を受けると、登録していた「メールアドレス(または携帯番号)とパスワード」のセットがダークウェブ上に流出 - 自動ボットが大手通販・ネット銀行・決済サービスへ一斉に「鍵」を差し込む
攻撃者は人間が手作業で入力するのではなく、世界中のIPアドレスを経由する自動ボットプログラムを使用し、流出したID・パスワードのペアをAmazon・楽天市場・ネット銀行・SNSのログイン画面へ毎秒数百〜数千件の速度で自動試行。同じパスワードを使い回していると数秒でログインが成立
警察庁のフィッシング対策・サイバー犯罪対策ページでも、宅配便や金融機関を装うSMS(スミッシング)のリンクには絶対アクセスしないこと、および複数サービスでのパスワード使い回しをやめてパスキーや多要素認証を導入することが強く呼びかけられています。
📖 公的機関の注意喚起要点(警察庁サイバー警察局『フィッシング対策』より要旨整理)
宅配事業者や金融機関、通信事業者等を装ったSMS(ショートメッセージ)から偽のWebサイトへ誘導する手口が多発しています。メールやSMSに記載されたURLリンクはタップせず、正規の公式アプリやブックマークからアクセスするとともに、生体認証等を用いたパスキー(FIDO認証)や多要素認証の設定を行ってください。
出典:警察庁Webサイト - フィッシング対策(SMS・メールによる偽サイト誘導への注意喚起)
『銀行や大手通販サイトのセキュリティがしっかりしていれば安心』と思ってしまいがちですが、別の小さなサイトから漏れた自分のパスワードを使って正面玄関からログインされてしまったら、相手サイト側では本人なのか犯人なのか区別がつかないんですね。だからこそ『パスワードの使い回しをやめること』と『パスキー(指紋・顔認証)』が必須になります!
スマートフォンに届く危険なフィッシングSMSや偽ログイン画面をAI検知で自動ブロックするだけでなく、自分のメールアドレスやパスワードが外部へ漏洩していないかを監視・通知してくれる総合保護ソフトです。
外出先のフリーWi-Fiやモバイル通信を丸ごと暗号化してパスワードの盗聴を防ぎ、万が一SMS内の短縮URLをタップしてしまっても既知の詐欺サイトへの接続を入り口で遮断します。
知識ゼロでも今日30分で完了する!スマホと重要口座を守る3つの設定手順
スミッシングとリスト型攻撃の仕組みが分かったところで、今日30分あれば家族全員のスマートフォンと重要口座を守れる具体的な手順を整理します。
STEP 1:3パターンのパスワード・ログイン管理方法比較表
普段のパスワード管理とログイン設定について、3つのやり方で安全性と手間を比較しました。なお、「すでにすべての主要サービスでパスキー(生体認証)を有効化し、OS標準または専用のパスワード管理ツールでサイトごとにランダムな別パスワードを設定済みの方」は、現在の安全な環境をそのまま維持していただければ問題ありません。
『基本の英語は同じで、後ろの数字だけサイトごとに01、02って変えているから大丈夫!』と思っている方は実はすごく危ないんです。犯人の自動プログラムは末尾の数字や記号を少し変えるパターンも一瞬で試してしまうので、スマホ標準のパスワード管理機能やパスキーに任せてしまうのが一番安心でラクちんですよ!
STEP 2:迷惑SMSフィルタの有効化と「うっかり押してしまった時」の緊急対処フロー
スマートフォンの標準設定と、主要口座のパスキー化を以下の3ステップで完了させます。
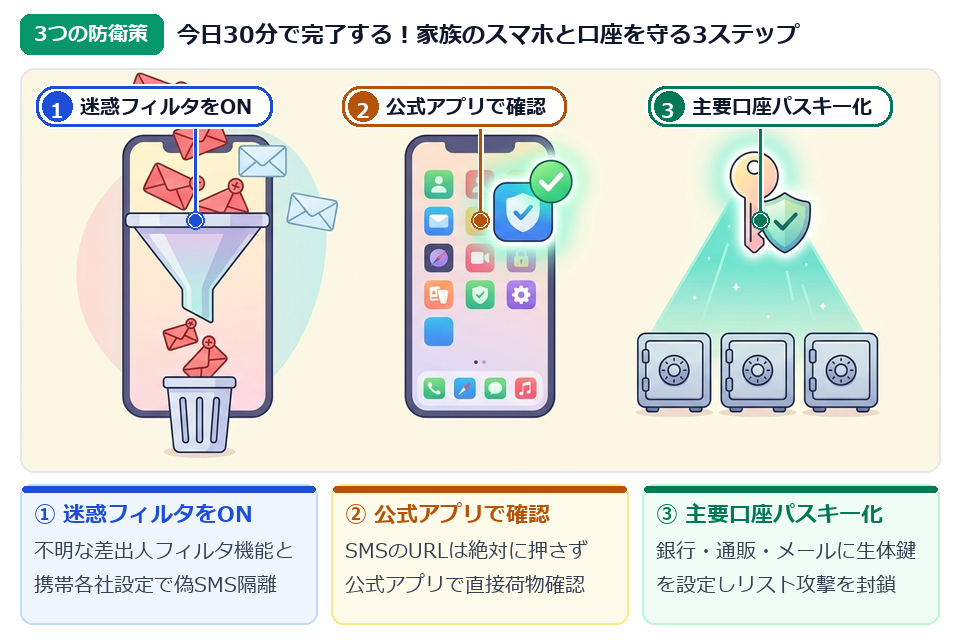
- 設定①:スマホ本体と携帯キャリアの「迷惑SMSブロック/不明な差出人フィルタ」をONにする
iPhoneは「設定 ➔ アプリ ➔ メッセージ ➔ 不明な差出人をフィルタリング」をONに、Androidは「メッセージアプリ ➔ 設定 ➔ スパム対策を有効にする」をONに設定。あわせてドコモ・au・ソフトバンク・楽天モバイル各社が無料で提供している「危険SMS拒否設定」を有効化し、フィッシングURLを含むSMSを着信前に自動遮断 - 設定②:荷物の再配達や口座確認は「SMSのURLを絶対に押さず、公式アプリから見る」
ヤマト運輸などの大手宅配業者は「SMSで不在通知のURLを送ることは一切ない」と公式に発表済。通知が来たらSMS画面は閉じ、スマホのホーム画面にある公式アプリや公式LINE、事前登録したブックマークから配送状況や口座状態を確認 - 設定③:主要3口座(ネット銀行・大手通販・メインメール)を「パスキー(生体認証)」に切り替える
すべてを一度に変えるのが大変な場合は、まず被害額が大きくなりやすい「①ネット銀行・クレジットカード」「②Amazon・楽天などの大手通販」「③Google・Yahoo!・Appleなどのメインアカウント」の3つだけでも「セキュリティ設定 ➔ パスキー(または二段階認証)」を有効化。万一リンクをタップしてID・パスワードを入力してしまった場合は、直ちに別端末から公式ページへログインしてパスワードを変更し、カード裏面または公式窓口へ利用停止を連絡
以前公開した「Yahoo!メールのフィッシング詐欺を見破る!『えきねっと・国税庁』を装う偽ドメインと送信元偽装の裏側&知識ゼロからの確認手順」や「中学生のスマホデビューはいつが最適?親子でトラブルを回避する事前準備とルール決めの極意」でも触れましたが、スマホが狙うパスキーやパスワード自動入力には『本物のドメイン(正規サイト)と一致しないと反応しない』というすごく賢い安全装置がついています。人間だと目視で見落としてしまう巧妙な偽サイトでも、スマホが『ここは本物のサイトじゃないから自動入力しないよ!』と教えてくれるので本当に頼りになります!
スマホを持ち始めたお子さまや離れて暮らす親御さんにも、「なぜ不在通知のSMSを押してはいけないのか」「どうやってパスワードを守るのか」をイラストで分かりやすく伝えられる一冊です。

スマートフォンの通信やWebサイトの認証データがネットワーク上をどのように流れ、ファイアウォールや暗号化がどう守っているのかを豊富な図解で基礎から理解できる入門書です。
まとめ|今夜まず試してほしい「スマホの迷惑SMSフィルタONとメイン3口座のパスキー確認」
スマートフォンに届く不在通知・口座停止のSMS詐欺(スミッシング)と、パスワードの使い回しを狙うリスト型攻撃の裏側・対策手順を振り返りました。
- なぜ携帯番号に偽SMSが届くのか
犯人が個人を知っているとは限らず、090/080/070+8桁の連番を機械(オートダイヤラー)で無差別に総当たり送信している仕組み - リスト型攻撃で突破される仕組み
昔登録した別サイトから漏れたパスワードを、自動ボットが毎秒数百件の速度で銀行や大手通販サイトへ総当たり試行してくる攻撃手法 - 家族を守る3つの防御ステップ
①スマホの「不明な差出人フィルタ/迷惑SMS拒否」ON、②SMS内のURLは押さず公式アプリから確認、③主要3口座(銀行・通販・メール)のパスキー(生体認証)有効化
『全部のサイトのパスワードを今すぐ変えなきゃ…』と思うと気が重くなってしまいますが、まずは一番大切な『ネット銀行・メイン通販・メインメール』の3つにパスキー(指紋・顔認証)を設定し、スマホの迷惑SMSフィルタをONにするだけで安全性が劇的に上がります!ぜひ今夜、ご家族のスマホと一緒にチェックしてみてください!
あわせて、Yahoo!メールに届く『えきねっと・国税庁』フィッシングメールの3秒真贋判定ガイドや、家庭でのスマホ安全ルール作りの記事もぜひご覧ください。
メールの左端ブランドアイコンと『@の後ろ』『認証情報のドメイン』で偽メールを3秒で見破る実機手順です。
お子さまのスマホデビュー時に親子で決めておきたいフィルタリングと防犯ルールの実践ガイドです。